收到 Cloudflare 紧急邮件:升级 cloudflared
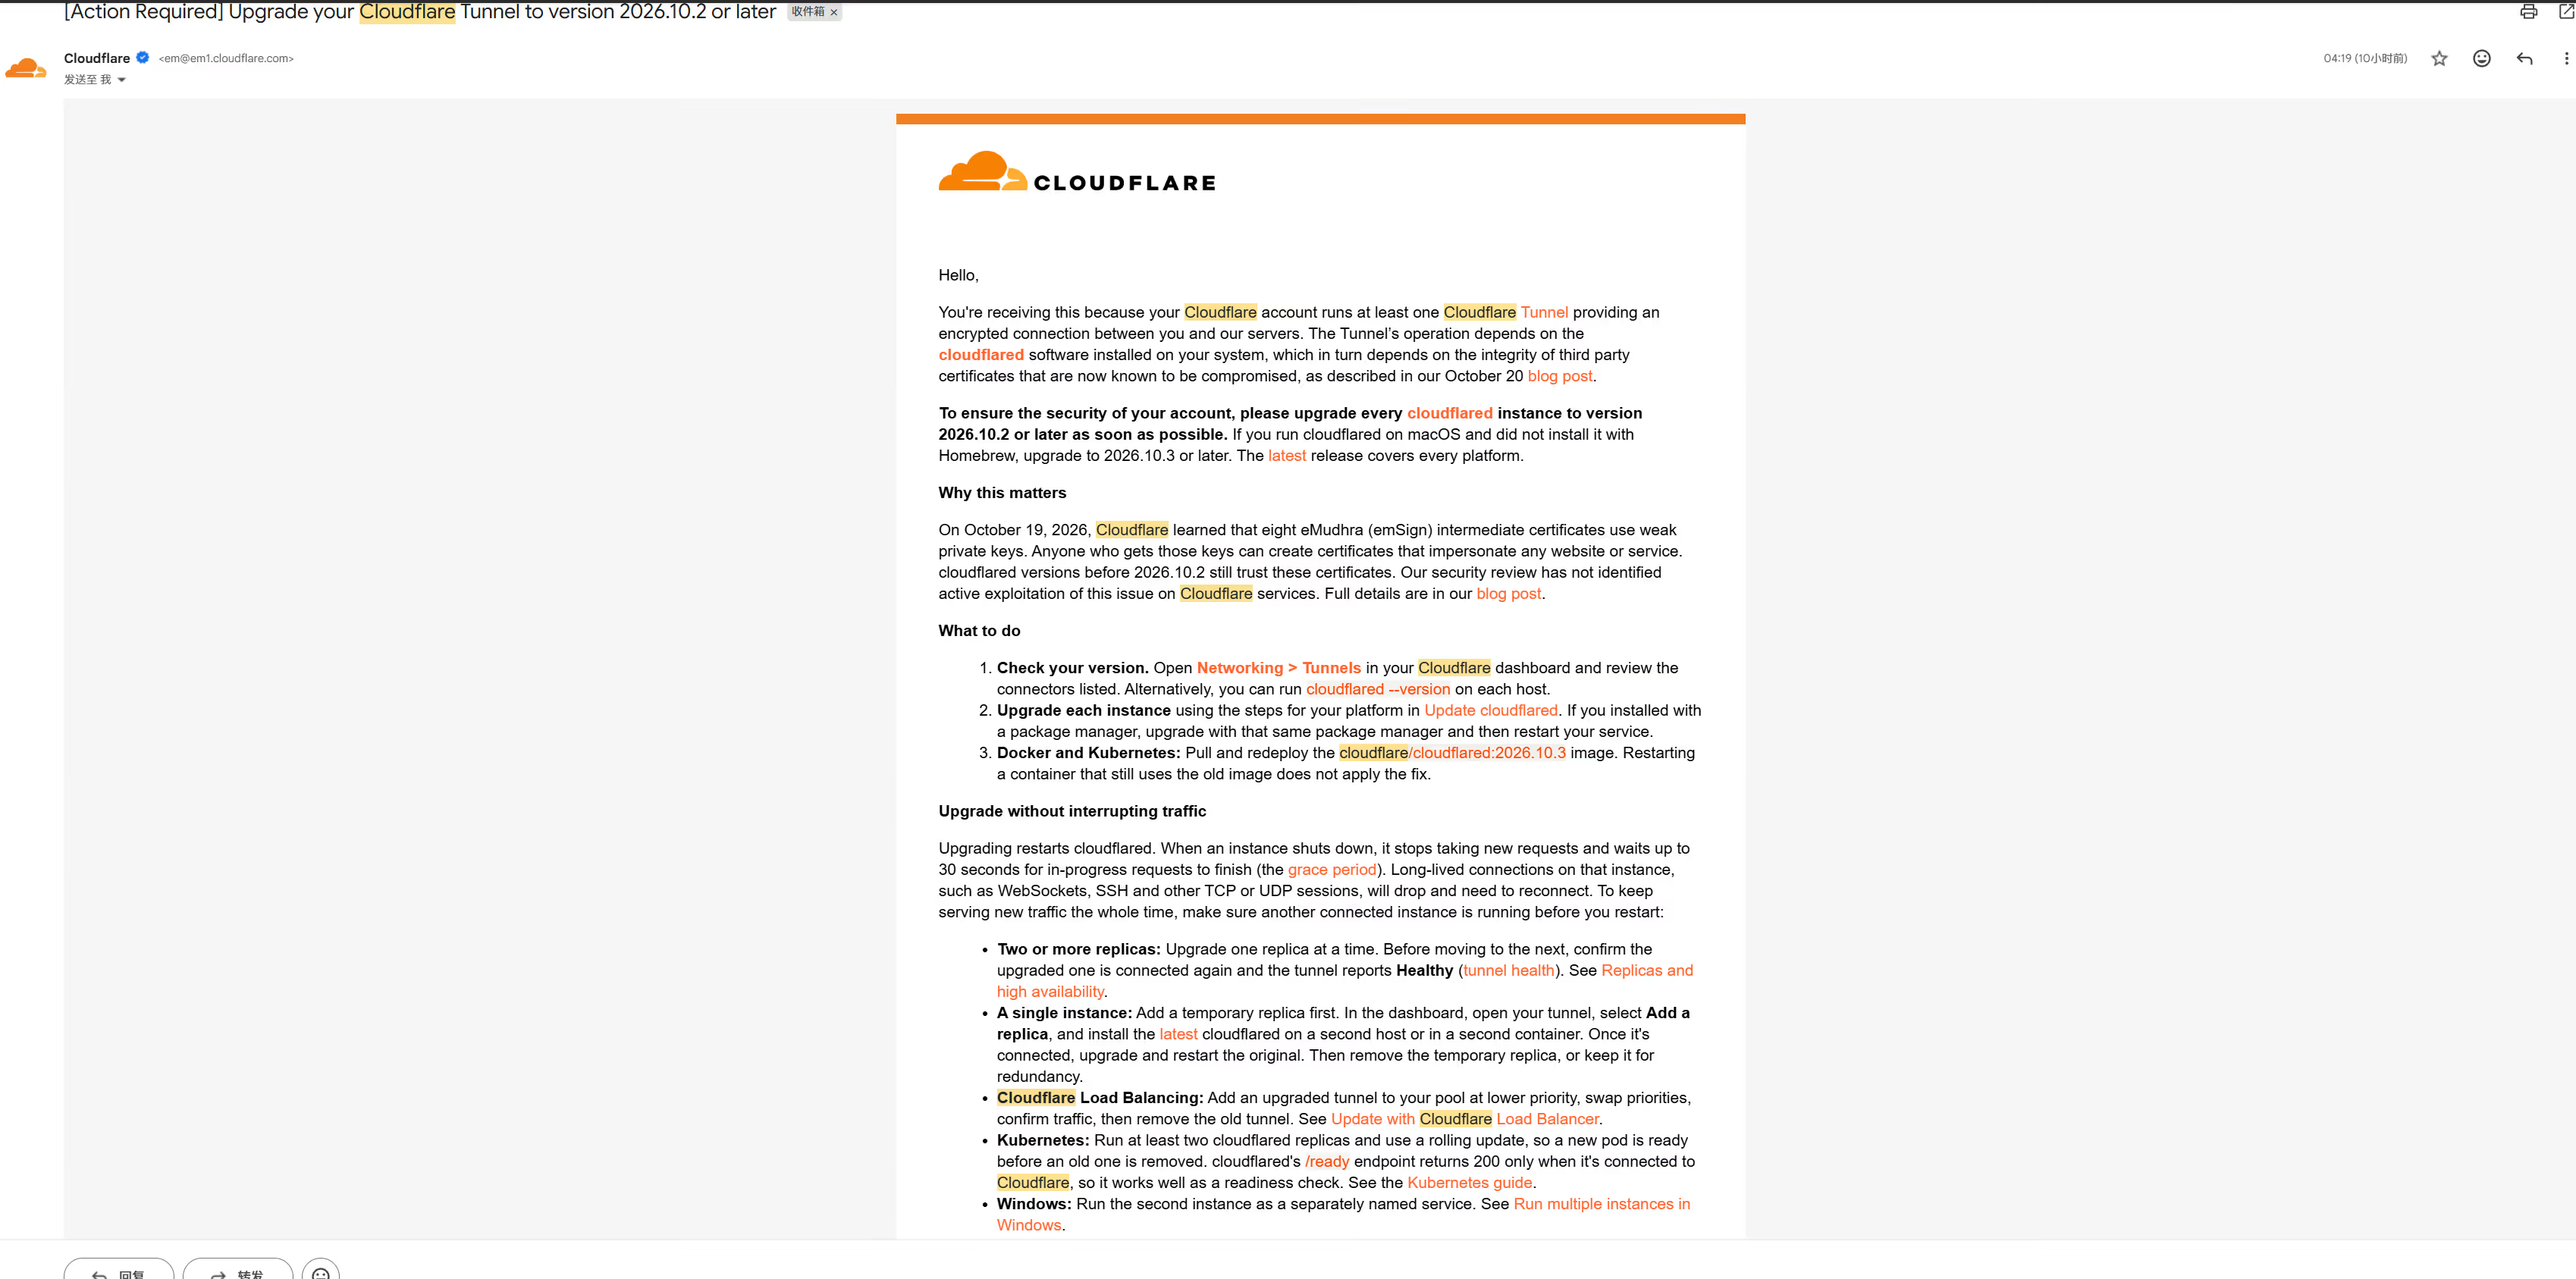
说实话,用 Cloudflare 这么多年,除了常规的扣费账单和偶尔的节点维护通知,我印象里极少收到他们指名道姓发来的“需要立即采取行动”(Action Required)的安全邮件。
不巧,AI 时代就受到了:
eMudhra 这次捅的篓子有多离谱?
这次要求更新,并不是 cloudflared 问题,而是被上游的证书颁发机构(CA)狠狠坑了一把。
事情的源头在 10 月 19 日左右。印度的数字证书机构 eMudhra(emSign) 被曝光了一个堪称灾难级的低级失误:他们签发的 8 张中间证书,在生成时私钥严重缺乏随机熵(Entropy)。
离谱到什么程度?安全社区复盘发现,这批椭圆曲线(P-384)私钥在生成参数上近乎儿戏,私钥标量居然退化成了单双位整数,其中一张证书的私钥甚至直接等于数字 4。
10 月 17 日,安全研究员 Wayne 发现了这个漏洞,在普通电脑上几毫秒就反推出了私钥,并当场用私钥完成了签名验证。
拿到受信任的中间证书私钥意味着什么? 这 8 张中间证书被各大操作系统和浏览器默认信任,还被 Sectigo 做了交叉签名。只要攻击者拿到私钥,理论上就能为互联网上的任意域名伪造出合法的 HTTPS 证书,大摇大摆地搞中间人攻击(MITM),或者给恶意软件打上受信任的代码签名直接绕过杀软。
这事一出,Google、Mozilla、Apple、微软四大巨头直接联手把相关证书全部拉黑吊销。eMudhra 眼见信任彻底崩塌,在 10 月 22 日很干脆地发公告,宣布“自愿退出”全球公共 SSL/TLS 证书市场。
那这和本地跑的 cloudflared 有什么关系?
因为像 Chrome、Firefox 这类桌面浏览器,每天都会在后台自动拉取 CRLSets 或 OneCRL 黑名单,证书出了事几小时就能静默屏蔽。
但 cloudflared 是 Go 语言编译的后台程序,它内置了一套证书信任列表。旧版本 cloudflared 依然无条件信任 eMudhra 这批暴雷的证书。如果有人在机房局域网、出口路由器或者通过 DNS/BGP 劫持你的出站连接,出示一张用泄露私钥伪造的 Cloudflare 边缘证书,老版本客户端根本认不出来,你的隧道流量和连接 Token 就可能直接泄露。
查看版本
直接去 Cloudflare Zero Trust 控制台:
ps:cf最近也坑的要死,每天换着法的更新ui。以前 tunnel 是一个专门的页面和服务。现在全部集成到了Protect下面。
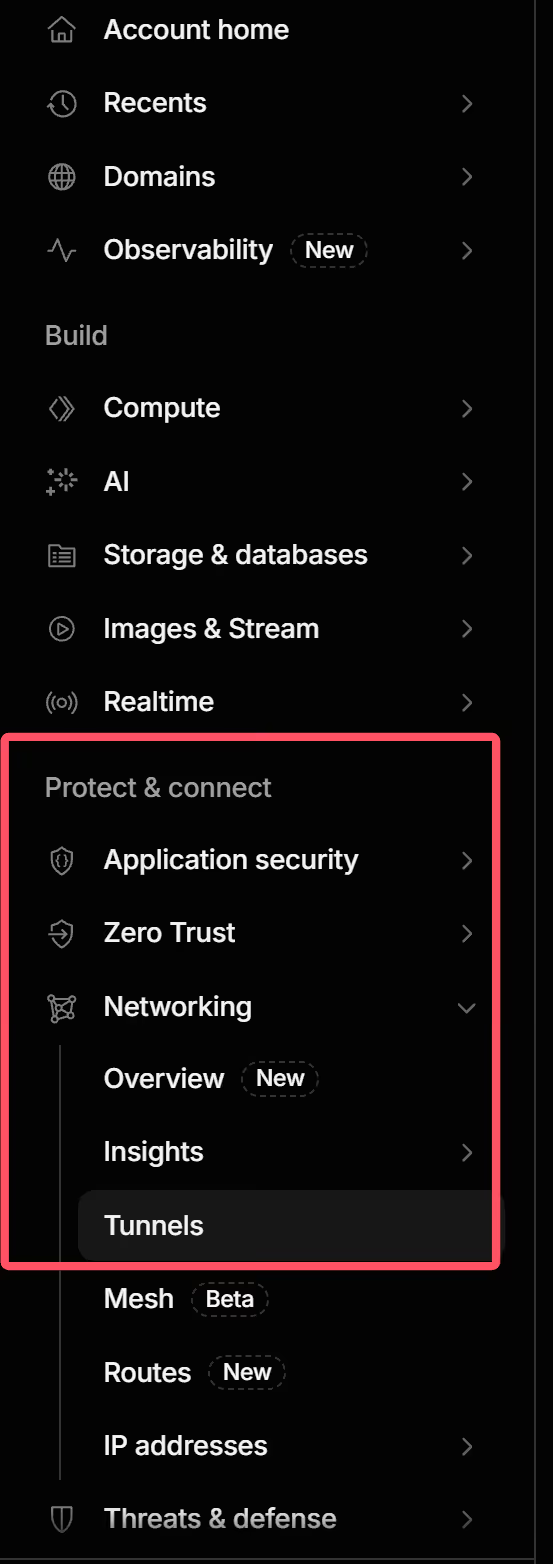
- 打开左侧菜单 Networking(网络) -> Tunnels。
- 在列表里一眼就能看到每一条隧道当前的
Connector Version(连接器版本)。
官方给出的安全水位线:
- Linux / Windows / Docker:必须升到
2026.10.2或更高(当前最新是2026.10.4)。 - macOS(非 Homebrew 安装):必须升到
2026.10.3或更高。
各平台升级实操
查到版本落后的机器,挑对应的命令跑一下就行:
1. Docker / Docker Compose
如果是 Docker Compose,直接进目录拉取并重建:
docker compose pulldocker compose up -d --force-recreate如果是单容器运行:
docker pull cloudflare/cloudflared:latest# 或者指定镜像 cloudflare/cloudflared:2026.10.42. Linux(APT / 系统包安装)
Ubuntu / Debian 走 apt 仅更新 cloudflared 并重启服务:
sudo apt update && sudo apt install --only-upgrade cloudflared -ysudo systemctl restart cloudflared如果是 RedHat / Rocky Linux / CentOS 系:
sudo dnf upgrade cloudflaredsudo systemctl restart cloudflared3. macOS 与 Windows
- macOS(Homebrew):
终端窗口 brew update && brew upgrade cloudflaredbrew services restart cloudflared - Windows(WinGet):
终端窗口 winget upgrade --id Cloudflare.cloudflaredRestart-Service cloudflared
最近高危 CVE 扎堆爆发
自动 AI agent 快速发展以来 :今年收到的高危安全预警和紧急补丁,比往年密集得太多了。
光是这几天就热闹得像过年,前几天各种梗横飞:
- 10 月 21 日,PHP 官方连夜发版,修复了
CVE-2026-109618和CVE-2026-109619两个 9.2 分的严重漏洞(外号 PHP2Shell)。这俩漏洞在代码里整整潜伏了快 20 年,从 PHP 5.4 一路波及到最新的 8.5。黑客构造特定的请求卡住内存释放逻辑,在业务逻辑开始跑之前就能直接拿下服务器权限。 - 10 月 25 日,Cloudflare WAF 又紧急上线拦截规则,防范 Brotli 压缩库的
CVE-2026-111497。 - 再往前倒几个月,今年 5 月 Nginx 的 rewrite 模块也被爆出潜伏了 18 年的堆缓冲区溢出远程代码执行(
CVE-2026-42945,同样是 9.2 分),全网将近三分之一的 Web 服务器直接中招。
说白了,AI 已经全面接管代码审计和漏洞挖掘了。
以前白帽子挖洞,主要靠人工直觉和传统的 Fuzzing(模糊测试)。像 PHP2Shell 这种需要跨越两个请求、精准卡在垃圾回收状态之间的极端逻辑死角,人类肉眼看几万行 C 代码很容易产生盲区,传统随机输入也很难碰巧撞出那么精准的调用链。
但现在的 AI Agent 不一样。它能把整个软件的控制流图、抽象语法树以及过去二十年的 Git 提交记录全吃透,然后日夜不停地去推演那些“正常程序员绝不可能这么写、正常业务也绝不可能这么调”的极端边界。
更有甚者可以完全忽略这些,直接对着某些服务的最新版本的提交进行反向找修复漏洞,然后逆向找那些旧版本存在漏洞的进行攻击。
在 AI 审计普及之后,软件曾经引以为傲的“历史悠久”反而成了负资产。
现在一个高危 CVE 刚发布,几个小时内全网自动化攻击脚本就会满天飞。
分享文章
生成精美分享图或复制链接,与更多人分享本文。
继续阅读
换条路线
从其他文章中稳定抽取
最后更新于 ,距今已过 0 天
部分内容可能已过时
评论